

Before You Read:
This article has been translated by AI. If any errors occur or words appear that are inapropriate in the article, please report it to me by contact me here.This my attempt to deliver these insightful articles to a broader audience, even though I am not fluent in these languages.
Un cours d’autodéfense pour votre vie en ligne.
L’article d’aujourd’hui se concentre sur la manière dont les escrocs et les pirates informatiques manipulent les humains pour leur faire révéler des informations sensibles, souvent sans même que nous ne nous en rendions compte.
Cet article éducatif sur les attaques par ingénierie sociale vise à vous apprendre à vous défendre contre ceux dont l’intention est d’utiliser votre empathie et votre humanité contre vous.
* Cet article aborde des sujets susceptibles de nuire aux personnes et à la société. Veuillez ne pas tenter de reproduire ces méthodes. Aucune instruction ne sera donnée pour les reproduire. Cet article est fourni uniquement à des fins éducatives.
Plongeons dans le vif du sujet!
Objectifs du jour.
Je vais vous enseigner:
- Ce qu’est l’ingénierie sociale.
- Pourquoi les attaques par ingénierie sociale sont si efficaces.
- Le principe de la tolérance zéro (Zero Trust).
- Comment les hackers éthiques combattent la criminalité.
- La psychologie derrière l’escroquerie.
- Les méthodes utilisées par les pirates en 2026 pour voler vos informations personnelles.
- Des scénarios du monde réel.
- Quelles ressources vous pouvez utiliser pour vous protéger, ainsi que votre famille et vos amis.
Table des matières.
- Before You Read:
- Un cours d’autodéfense pour votre vie en ligne.
- Objectifs du jour.
- Table des matières.
- 1. Qu’est-ce que l’ingénierie sociale?
- Définition:
- 2. Pourquoi les attaques par ingénierie sociale sont-elles si efficaces?
- Qu’est-ce qui est différent en 2026?
- Comment l’IA est utilisée dans les attaques par ingénierie sociale.
- Ce que veut l’escroc:
- 3. Le principe de la tolérance zéro (Zero Trust)
- Ne jamais faire confiance, toujours vérifier.
- 4. Les hackers éthiques ripostent face aux escrocs.
- 5. La psychologie de l’escroquerie.
- Les raccourcis utilisés par les escrocs pour vous pousser à prendre de mauvaises décisions.
- L’appel à froid (cold call) vs l’appel préparé (warm call).
- Le test de stress
- 6. Les méthodes utilisées par les escrocs pour vous piéger.
- Quishing – Le phishing par code QR
- Qu’est-ce que le quishing?
- L’attaque ‘ClickFix’
- Kidnappé : L’escalade de l’escroquerie
- 7. Stratégies défensives : Améliorer le pare-feu humain
- Vérifier via un canal sécurisé et de confiance.
- Mettre en place une phrase de passe privée.
- La pause émotionnelle.
- Inverser la tactique de la petite vérité.
- Nettoyer votre presse-papiers.
- Scanner les codes QR.
- 8. Ressources supplémentaires
- 9. Résumé
- 10. Vos commentaires
- Partagez cet article.
- Autres articles et sujets
1. Qu’est-ce que l’ingénierie sociale?
Ce n’est pas un cours qui mène à un diplôme universitaire et cela n’a rien à voir avec l’amélioration ou l’ingénierie des sciences sociales.
Définition:
L’ingénierie sociale est l’art de manipuler les gens afin qu’ils divulguent des informations confidentielles ou accordent l’accès à des systèmes (physiques et en ligne) qu’il est difficile d’exploiter avec le piratage traditionnel.
Dans la profession de la cybersécurité, nous qualifions ces attaques soit de tests d’intrusion physiques d’entreprises, soit d’exploitation d’êtres humains plutôt que d’ordinateurs. Cela peut se faire par e-mail de phishing ou en accédant aux bureaux d’une entreprise après avoir prétendu être victime d’un accident de voiture, incitant un réceptionniste compatissant à vous prêter un téléphone ou un ordinateur.
2. Pourquoi les attaques par ingénierie sociale sont-elles si efficaces?
Lorsque l’on apprend les bases de la cybersécurité, une phrase revient souvent : “Les humains sont le maillon faible de la sécurité de l’information. “
Les méthodes de sécurisation de l’information d’aujourd’hui, comparées à celles d’il y a 10 ans, sont plus complexes, plus élaborées et plus sûres. Un pirate malveillant (black hat hacker) doit posséder des connaissances approfondies d’un paysage de sécurité en constante évolution pour pouvoir s’introduire efficacement et discrètement dans un système informatique sans déclencher d’alarmes que les administrateurs peuvent immédiatement contrer.
Les humains, en revanche, sont plus faciles à « pirater » que les systèmes informatiques, car les personnes qui mènent ces attaques sont elles-mêmes humaines et savent comment leurs semblables pensent. Elles concentrent tous leurs efforts sur les faiblesses que nous avons en tant qu’êtres humains. La cupidité, la curiosité et le gain personnel ne sont que quelques-uns des leviers que les escrocs et les pirates exploitent pour atteindre leur récompense : vos informations personnelles, et à terme votre identité ainsi que vos fonds personnels, pour ne citer que cela.
On pourrait penser qu’avec l’utilisation croissante de l’IA, s’introduire dans les systèmes informatiques est devenu plus facile. Pourtant, les humains restent le maillon faible de la sécurité de l’information.
Un système informatique n’a ni conscience ni désir, et lui proposer un retour sur investissement de 1 000 $ en 24 heures pour un investissement de seulement 50 $ n’éveillera pas sa curiosité comme cela le ferait chez un humain. Cependant, avec l’utilisation croissante d’agents d’IA automatisés et autonomes dont le seul but est de faire gagner de l’argent à leur utilisateur, il faudra voir comment ces agents réagiront à de telles méthodes d’appât à l’avenir.
Qu’est-ce qui est différent en 2026?
Et si je vous disais qu’il existe une extension ou un module complémentaire que vous pouvez obtenir gratuitement, sans abonnement requis, qui vous aidera à améliorer votre vie sans jamais se plaindre et qui fera tout ce qui est en son pouvoir pour vous satisfaire ?
Selon la personne à qui vous parlez, le débat porte sur le caractère réellement ‘gratuit’ d’un tel service.
Il n’est pas difficile d’imaginer l’IA accomplir tout ce que vous lui demandez, tel un acolyte ou un assistant constamment à vos côtés. Le débat sur la manière dont l’IA devrait être encadrée se poursuit, bien qu’à un rythme plus lent que celui de son adoption, laissant de côté les règles qu’elle doit suivre — des règles que les êtres humains suivent naturellement afin de coexister les uns avec les autres.
Il existe de nombreux modèles d’IA connus provenant de grandes entreprises que des millions de personnes utilisent. Mais il existe aussi des modèles librement accessibles, sans aucune censure, qui ne respectent aucune règle, contrairement aux humains qui obéissent aux lois de leur pays pour maintenir la paix et la stabilité.
Ces modèles ont été modifiés pour fournir une réponse même lorsque l’utilisateur pose des questions telles que la façon de fabriquer un engin explosif, ou l’endroit où commander de la drogue ou des cartes de crédit piratées sur le dark web. Ces modèles peuvent être exécutés sur un ordinateur local sans être surveillés par une autorité susceptible de bloquer la requête si celle-ci révèle des informations dangereuses.
Comment l’IA est utilisée dans les attaques par ingénierie sociale.
Revenons en arrière, avant que l’IA ne devienne un outil aussi efficace.
Mettez-vous à la place d’un black hat hacker. Vous essayez de manipuler un être humain pour qu’il vous livre suffisamment d’informations personnelles afin de cloner son identité et de demander un prêt bancaire en vous faisant passer pour lui. Ensuite, vous disparaissez avec l’argent, laissant la personne dont vous avez volé l’identité tenter de reconstruire sa vie face au chaos soudain dans lequel elle a été plongée sans même le savoir.
Pour recueillir suffisamment d’informations sur cette personne sans qu’elle ne soupçonne vos intentions malveillantes, vous deviez trouver des données telles que son adresse, son numéro d’identité, sa cote de crédit, sa signature, ses mots de passe et ses identifiants, etc.
Si vous débutez dans ce domaine, par où commencer pour recueillir ces informations? Il n’y a personne pour vous aider ou vous former, et parcourir les forums du dark web vous laisse hésitant quant à la confiance à accorder aux personnes qui publient les outils et les sites potentiels permettant de collecter ces données.
Maintenant, faisons entrer l’IA en scène : vous pouvez acquérir des modèles sur le web classique (clear net) sans paraître suspect ni avoir à justifier l’usage que vous comptez en faire. Contrairement aux humains, l’IA ne dévoilera pas vos plans et n’alertera pas le commissariat le plus proche que vous êtes sur le point de commettre un crime. De plus, elle possède des connaissances qui dépassent les vôtres sur la manière de recueillir des informations sur votre cible.
Ce qui aurait pris des jours ou des mois peut désormais être accompli en quelques minutes, voire moins. Lorsque vous êtes fatigué ou que vous manquez de connaissances, l’IA continue avec diligence à exécuter vos demandes.
Ce que veut l’escroc:
- Vos données – identifiants et informations personnelles.
- L’accès – profils en ligne, applications bancaires, etc.
- L’argent – virements, cartes cadeaux, cryptomonnaies, etc.
3. Le principe de la tolérance zéro (Zero Trust)
Le modèle de sécurité Zero Trust est une stratégie de cybersécurité “ne jamais faire confiance, toujours vérifier” qui traite chaque demande d’accès comme une menace potentielle, peu importe d’où elle provient.
En adaptant le concept du Zero Trust à l’ingénierie sociale, voici comment vous pouvez l’appliquer pour protéger votre identité numérique.
Ne jamais faire confiance, toujours vérifier.
N’importe qui peut se trouver de l’autre côté de cet appel, de cet e-mail ou de ce SMS que vous avez reçu. Avec de la détermination et de la motivation, un escroc peut falsifier l’identité de n’importe quelle personne ou entreprise. Truquer (spooffer) un numéro de téléphone ou une adresse e-mail est beaucoup plus facile que vous ne le pensez.
Solution : Lorsque vous n’êtes pas certain de l’identité de la personne ou de l’entreprise qui vous contacte, déclinez poliment son appel ou laissez l’e-mail non lu, puis utilisez les canaux officiels pour contacter directement la personne ou l’entreprise et leur demander si le message que vous avez reçu est authentique.
Si le message ou la personne vous demande d’utiliser un numéro ou un e-mail qu’ils vous fournissent, refusez à nouveau poliment et trouvez les coordonnées correctes par le biais de canaux officiels, tels que le site web de l’entreprise.
Si vous avez toujours des doutes, demandez à quelqu’un en qui vous avez confiance de prendre contact ou de vérifier que les coordonnées qu’on vous a données sont exactes.
Nous verrons plus loin quels sont les signaux d’alerte (red flags) à surveiller pour savoir quand se méfier d’une personne ou d’un message.
Trucage (Spoofing) : L’acte d’usurper l’identité d’une entité légitime en falsifiant des données, telles que des adresses e-mail ou des numéros de téléphone, afin d’obtenir un accès non autorisé ou de tromper des individus pour qu’ils partagent des informations sensibles. C’est une technique couramment utilisée dans les attaques de phishing, qui peut prendre diverses formes : usurpation d’e-mail, usurpation d’identifiant d’appelant (caller ID) et usurpation de site web.
4. Les hackers éthiques ripostent face aux escrocs.
Les escrocs ne gagnent pas toujours, les hackers éthiques ont aussi le droit de riposter. Voici une vidéo amusante sur ce sujet.
5. La psychologie de l’escroquerie.
Apprenons comment les escrocs utilisent la psychologie pour prendre le contrôle de vos émotions et vous maintenir dans un état où vous êtes incapable de vous concentrer et de prendre les bonnes décisions.
Comment pirater l’esprit: Les attaquants veulent vous maintenir dans un état de forte émotion pour vous empêcher de réfléchir.
Voici une question rapide : quelle autre profession vous maintient dans un état de forte émotion ou vous pousse à penser à un produit ou un service spécifique ?
La réponse est : les rédacteurs publicitaires (copywriters) et les télévendeurs. Et certaines de ces agences de télémarketing agissent même en toute illégalité pour obtenir vos informations personnelles afin de vous cibler.
Les raccourcis utilisés par les escrocs pour vous pousser à prendre de mauvaises décisions.
Je vais partager quelques déclarations avec vous. Lisez chacune d’elles comme si elle vous était adressée et que vous aviez reçu le message par SMS ou e-mail. Réfléchissez ensuite à ce qu’elle vous fait ressentir.
- “Fraude détectée sur votre compte bancaire. Agissez dans l’heure qui suit ou votre compte sera bloqué.” — Urgence
- “Un mandat d’arrêt a été émis à votre encontre pour impôt impayé. L’huissier est en route.” — Autorité
- “J’appelle du Siège/de la Police/de la SARS. Vous avez manqué votre audience au tribunal.” — Peur
- “Vous avez gagné une carte-cadeau Amazon de 1 000 ZAR ! Elle expire aujourd’hui.” — Curiosité / Cupidité
- “Ici Interpol. Nous avons des preuves enregistrées de vous regardant des abus sur des enfants.” — Peur
- “J’appelle du support technique pour vous aider avec les messages d’erreur que vous voyez sur votre téléphone. Veuillez télécharger cette application pour me permettre de vous connecter à votre téléphone.” — Serviabilité
Considérez la dernière affirmation. Et si la personne qui a piraté votre téléphone, provoquant l’apparition de messages d’erreur, vous appelait soudainement pour résoudre le problème ? Alors qu’il s’agit de sa tentative finale pour obtenir le contrôle total de votre téléphone.
L’appel à froid (cold call) vs l’appel préparé (warm call).
Imaginez que vous recevez un appel de la société XYZ.
La personne à l’autre bout du fil ne prononce pas votre nom et vous propose immédiatement son produit ou service. Vous réalisez instantanément que vous êtes l’une des nombreuses personnes qu’ils ont appelées aujourd’hui et qu’ils lisent probablement un script reçu après leur formation.
Imaginez maintenant que vous receviez un appel similaire, mais cette fois-ci, la personne vous appelle par votre nom, vous interroge sur vos récentes vacances et sur la façon dont votre chien Fifi a réagi à votre retour. Vous lui demandez son nom et ne le reconnaissez pas ; elle vous répond alors que vous vous êtes rencontrés à la fête d’anniversaire d’un ami commun, en nommant la date exacte et ce que vous portiez ce jour-là. Par peur de l’embarras, vous acquiescez. La conversation se poursuit jusqu’à ce que la personne à l’autre bout ait extorqué vos informations personnelles sans que vous n’ayez le moindre soupçon.
Plus un escroc ou un pirate possède d’informations sur vous, plus il lui est facile de gagner votre confiance.
Le test de stress
Avez-vous déjà perdu vos clés alors que vous essayiez d’arriver à l’heure à une réunion pour laquelle vous étiez déjà en retard? Votre esprit se vide, et essayer de vous souvenir ne fait qu’amplifier l’oubli. C’est exactement cet état que l’escroc cherche à provoquer chez vous.
Voici une solution rapide à garder en tête lorsque vous repérez les signaux d’alerte d’un escroc :
La mesure immédiate est de tout stopper! Prenez une inspiration profonde et concentrez-vous sur votre respiration jusqu’à ce que vous soyez calmé. Faites abstraction de tout le reste, puis revenez à la situation. Certains d’entre vous pensent peut-être : ‘Qui aurait cru que suivre les premières étapes de la méditation était la solution.’
Eh bien, retrouver des sens normaux fait de vous un meilleur juge de caractère que lorsque vous étiez stressé et plus susceptible de vous engager dans quelque chose que vous regretteriez plus tard.
6. Les méthodes utilisées par les escrocs pour vous piéger.
Dans cette section, nous allons nous plonger dans les méthodes que les pirates et les escrocs utilisent pour exploiter votre confiance dans la technologie.
Quishing – Le phishing par code QR
Pour ceux d’entre vous qui ne le savent pas, un code QR ressemble à ceci. Ses couleurs ou ses formes peuvent varier, mais le concept reste le même. Il y a toujours trois grands carrés dans trois des coins du code QR, avec de plus petits carrés qui ‘pointent’ à l’intérieur de l’image.
Qu’est-ce que le quishing?
Voici le scénario:
Vous vous rendez dans votre restaurant préféré, mais au lieu d’obtenir un menu imprimé, le serveur vous désigne un code QR soigneusement affiché au centre de votre table. On vous demande de le scanner et de commander via la page affichée sur votre téléphone, ou bien le serveur viendra prendre votre commande lorsque vous serez prêt.
À votre insu, un escroc a placé un autre code QR par-dessus celui du restaurant légitime. Vous scannez le code et ouvrez la page du menu du restaurant. Rien ne semble anormal, alors vous prenez le temps de parcourir ce qui est proposé à manger et à boire.
Alors, comment l’attaque s’est-elle produite?
Dans ce scénario, le code QR que vous avez scané était le véhicule qui vous a conduit vers un site d’apparence légitime du restaurant que l’attaquant a copié à l’identique, pixel par pixel, lettre par lettre. Sauf que vous avez ouvert une page sur son site personnel qui se trouvait simplement ressembler à celle du restaurant. Pendant que vous consultiez le menu, le site a déclenché un téléchargement invisible qui a donné à l’attaquant un accès partiel ou total à votre téléphone.
Cette attaque secondaire s’appelle un téléchargement furtif (drive-by download). Il suffit d’ouvrir la page de ce site pour qu’elle se déclenche.
L’attaque ‘ClickFix’
Avec cette attaque, vous devenez essentiellement le pirate de votre propre appareil en accordant l’accès à l’attaquant. Ce piège vous dupe pour faire de vous le complice du pirate, lui donnant sans le savoir accès à votre ordinateur par vos propres actions.
Voici le scénario:
Une fausse fenêtre contextuelle (pop-up) apparaît sur votre écran en utilisant le logo d’une entreprise connue comme CloudFlare ou Microsoft, vous indiquant qu’une erreur est survenue sur votre ordinateur et que vous pouvez « leur » faire confiance en suivant les instructions indiquées ci-dessous.

L’exemple dans l’image indique que vous devez seulement appuyer sur deux combinaisons de touches pour que la correction prenne effet. Vous appuyez donc sur les touches, la fenêtre « Exécuter » (Run) apparaît avec la commande qui sera exécutée dans la zone de texte. Après avoir appuyé sur Entrée, un bref éclair d’une autre fenêtre apparaît puis disparaît, et plus rien ne se passe.
Vous pouvez supposer que tout ce que vous avez fait a corrigé le problème et que tout est rentré dans l’ordre.
Sauf que vous avez par inadvertance exécuté un script malveillant sur votre ordinateur, permettant au pirate de supprimer certaines mesures de sécurité à l’aide de vos identifiants de compte administrateur et de télécharger un logiciel malveillant qui lui donne un accès administrateur à votre machine.
Solution : N’appuyez sur aucune combinaison de touches et n’exécutez aucun code sur votre ordinateur dont vous ignorez l’action exacte qu’il réalise.
Kidnappé : L’escalade de l’escroquerie
L’exemple suivant est le plus difficile à aborder, car il confronte certains d’entre vous à ce qu’ils ont de plus cher au monde : leurs enfants. Les escrocs qui commettent ce crime n’ont absolument aucune empathie pour la douleur qu’ils vous font endurer.
Imaginez que vous receviez un appel de votre enfant, de vos parents, d’un frère, d’une sœur ou d’un ami, vous annonçant d’une voix paniquée qu’ils ont été kidnappés et que les ravisseurs exigent une rançon en échange de leur libération. Sauf que, dans cette situation, rien de tout cela n’est vrai. Un enregistrement vocal cloné est diffusé de l’autre côté de la ligne.
Ils utilisent une combinaison de vishing (phishing vocal), de clonage vocal et d’un numéro de téléphone usurpé pour vous plonger dans un état de panique intense qui paralyse votre sens de la concentration. Regardez la vidéo ci-dessous pour bien saisir le scénario.
C’est un scénario du monde réel qui s’est produit il y a plusieurs années, mais ce n’est pas près de disparaître, car son effet sur la victime est de la rendre totalement émotive et paniquée.
À mon avis, cette arnaque est la plus terrifiante à subir, car vous ne pouvez jamais savoir avec certitude si la personne est réellement en danger ou non.
Solution : Dans cette situation, il est de la plus haute importance de garder son calme et de ne pas confronter l’interlocuteur en lui disant que l’appel est truqué.
Prenez une profonde respiration et laissez votre concentration revenir tout en maintenant la ligne active. Essayez de découvrir ce que veut l’appelant et évitez de placer la personne kidnappée dans une situation de plus grand danger.
Il est également crucial qu’en parallèle, vous demandiez à quelqu’un dans votre entourage d’appeler directement la personne en danger et de prévenir les autorités locales. Cela doit se faire sans alerter le ravisseur, car cela pourrait accroître le danger pour la personne kidnappée, même s’il s’agit d’un appel falsifié par clonage vocal.
Une fois les autorités prévenues, laissez-les vous guider sur les mesures à prendre ensuite.
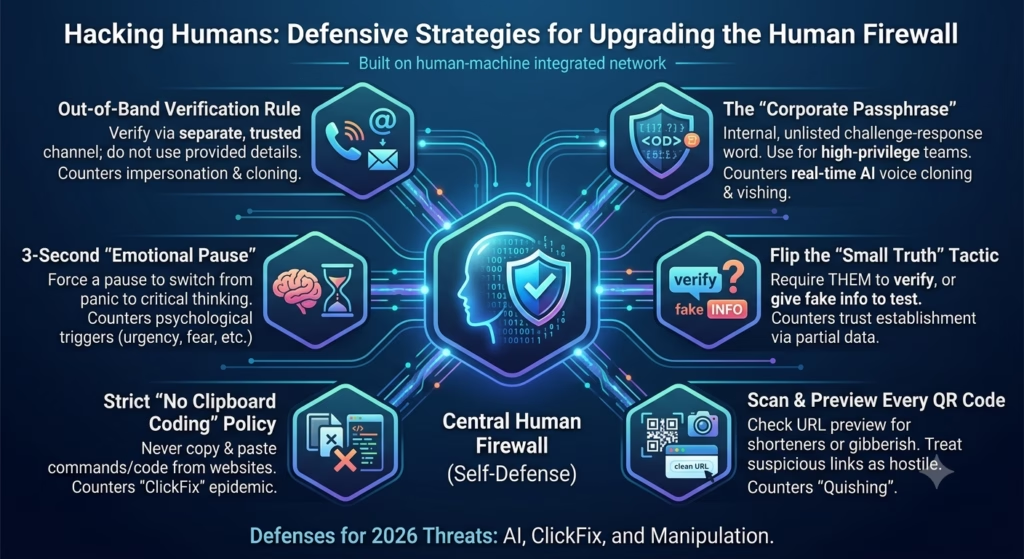
7. Stratégies défensives : Améliorer le pare-feu humain
Cette section est la plus importante à lire. J’y aborde ce que vous pouvez faire pour vous défendre, ainsi que tous ceux qui vous entourent, contre les escroqueries et les menaces en ligne lorsque vous constituez la porte d’entrée d’un pirate ou d’un escroc vers votre vie personnelle.
Vérifier via un canal sécurisé et de confiance.
Chaque fois qu’un signal d’alerte s’allume concernant un message ou un appel reçu (sauf dans le scénario du kidnapping évoqué précédemment), raccrochez immédiatement ou n’ouvrez/ne répondez pas au message.
Contactez directement l’entreprise ou l’organisation en recherchant ses coordonnées en ligne et laissez-les vérifier les détails du message. Si vous souhaitez aller plus loin, vous pouvez également rechercher leur ligne d’assistance dédiée à la fraude ou à la criminalité et soumettre un signalement par ce canal.
Mettre en place une phrase de passe privée.
Nous vivons dans une société où la majorité d’entre nous sait déjà que les mots de passe que nous utilisons au quotidien ne sont plus assez robustes pour résister au piratage. Certains d’entre vous utilisent déjà des phrases de passe (passphrases) pour se connecter à leurs comptes. Ceux qui le font savent que mémoriser plusieurs phrases pour chaque compte peut parfois s’avérer fastidieux.
Cela ne vous excuse en rien de faire preuve de laxisme en matière de sécurité personnelle, en particulier pour votre famille.
Organisez une réunion de famille pour convenir d’une phrase de passe facile à retenir. Si vous recevez un appel d’un membre de votre famille affirmant être en danger, demandez-lui cette phrase de passe. S’il l’utilise, vous saurez que l’appel provient réellement de cette personne et qu’il ne s’agit pas d’une voix clonée.
Je pousserais la démarche un peu plus loin : si votre famille y est favorable, créez une phrase de passe supplémentaire. Dans ce cas précis, une phrase signifiant que tout va bien, et une autre pour signaler un danger imminent.
Voici un exemple : votre grand-mère vous appelle pour vous dire qu’elle a été kidnappée et que les ravisseurs exigent une rançon. Vous lui demandez sa phrase de passe, et si ce n’est pas une voix clonée, elle répondra par la phrase convenue : “Les pâquerettes sont jolies aujourd’hui.“
La phrase de passe doit être exactement cela : quelque chose qui ne trahit pas ouvertement le danger dans lequel se trouve la personne.
La pause émotionnelle.
Les escrocs essaieront constamment de vous maintenir dans un état de forte émotion. Dès que vous réalisez que vous ne pouvez plus penser clairement, arrêtez-vous, prenez une inspiration de 3 secondes et expirez. Répétez l’opération jusqu’à ce que vous vous sentiez plus calme et concentré.
Inverser la tactique de la petite vérité.
Nous vivons à une époque où l’on ne peut plus faire confiance à l’origine déclarée d’un appel. Pour gérer un appel suspect, laissez l’interlocuteur vous révéler un détail sur vous qui ne devrait pas être public. Demandez-lui de vous donner une information partielle sur votre adresse personnelle ou un numéro de compte lié à votre profil.
S’il est à l’origine de l’appel, vous pouvez certainement lui fournir de fausses informations à votre sujet à titre de test : il devrait s’apercevoir qu’elles sont erronées. S’il les accepte, c’est qu’il n’appelle pas depuis l’organisation légitime.
Nettoyer votre presse-papiers.
Les ordinateurs d’aujourd’hui ne s’appréhendent plus aussi facilement qu’il y a dix ans. Si vous devez copier-coller quelque chose, assurez-vous de comprendre ce que vous copiez et pourquoi vous le collez.
En d’autres termes, si le texte qu’on vous demande de copier ressemble à du charabia et qu’il est collé dans un espace ou une application dont vous ignorez tout, ne le faites pas.
Scanner les codes QR.
Les codes QR peuvent vous mener vers des sites malveillants, veillez donc à vérifier le lien qu’ils vont ouvrir sur votre téléphone ou votre appareil.
Lors du scan d’un code QR, votre appareil doit d’abord afficher l’URL du site avant de l’ouvrir. Lisez attentivement le lien pour vérifier s’il vous mène bien au site prévu.
Recherchez le nom de l’entreprise dans le lien et, si vous connaissez l’adresse web complète de l’entreprise, cela servira d’étape supplémentaire pour éviter les sites louches. Rappelez-vous que les pirates et les escrocs peuvent imiter un lien d’entreprise légitime en modifiant le nom ou en y glissant des fautes d’orthographe pour tromper un rapide coup d’œil.
De plus, si le lien ressemble à du charabia, ne l’ouvrez pas.
8. Ressources supplémentaires
Vous pouvez utiliser ces ressources pour améliorer votre sécurité en ligne. Certaines sont gratuites, d’autres payantes.
- DMASA (Direct Marketing Association of South Africa) [Gratuit] – Afrique du Sud uniquement. Cette organisation retire vos informations personnelles et de contact des bases de données utilisées pour le démarchage téléphonique. Lorsque vous vous y inscrivez, il faut environ six semaines pour que vos informations soient supprimées. Si, après six semaines, quelqu’un vous appelle sans votre autorisation expresse, il s’expose à de lourdes amendes pour violation de la loi POPI.
- Have I Been Pwned [Gratuit] – Ce site vous permet de vérifier si vos identifiants de connexion (nom d’utilisateur, mot de passe, numéro de téléphone, adresse, etc.) ont été exposés dans une fuite de données liée spécifiquement à votre adresse e-mail. Je vous recommande de vérifier dès que possible que votre e-mail et vos comptes associés sont en sécurité, car c’est le moyen le plus rapide pour un pirate de semer le chaos dans votre vie.
- NordVPN [Service payant] – Un VPN (Réseau Virtuel Privé) peut se décrire ainsi : imaginez que vous conduisez votre voiture du point A au point B dans un tunnel sombre auquel vous seul avez accès. Personne ne sait où vous êtes dans le tunnel ni quand vous l’empruntez. Vous pouvez expérimenter la même chose avec votre usage d’Internet.
Un VPN vous protège contre quiconque (pirates, moteurs de recherche et même votre fournisseur d’accès à Internet) souhaitant découvrir votre navigation. En d’autres termes, tout votre trafic Internet est chiffré et protégé. Voulez-vous accéder à votre compte bancaire en toute sécurité ou diffuser vos émissions préférées inaccessibles dans votre pays?
L’utilisation d’un VPN vous y aidera. NordVPN est le meilleur VPN du marché, non seulement de mon point de vue, mais prouvé de manière constante au fil des ans. Vous pouvez en savoir plus et soutenir indirectement mon site en lisant la présentation de NordVPN ici. - Hang Up [Gratuit] – Cette application bloque automatiquement les appels de spam et d’arnaques une fois activée. Pas de pubs, pas de superflu, elle fait simplement ce pour quoi elle a été conçue. C’est un autre outil innovant et simple développé par NordVPN.
- Delete Me [Service payant] – Cette plateforme supprime vos informations personnelles des répertoires de courtiers en données (data brokers). C’est comme faire un grand ménage de printemps dans votre présence en ligne, rendant beaucoup plus difficile la découverte d’informations sur vous par les pirates et les escrocs.
- Navigateur Firefox [Gratuit] – Contrairement à d’autres navigateurs (Chrome, Edge, etc.), Firefox se concentre sur la protection de vos données personnelles pendant que vous l’utilisez. Je ne recommanderai aucun autre navigateur à qui que ce soit. C’est également le navigateur de prédilection des hackers éthiques qui manipulent constamment des informations sensibles.
- DuckDuckGo [Gratuit] – On ne peut pas abandonner les navigateurs Chrome ou Edge sans abandonner également leurs moteurs de recherche. DuckDuckGo est l’antithèse des moteurs de recherche comme Google. Ses maîtres-mots : Protection. Confidentialité. Tranquillité d’esprit.
- Extensions de navigateur [Gratuit] – Ce sont quelques-unes des extensions indispensables pour le navigateur Firefox qui font une énorme différence pour assurer votre sécurité en navigation. Attention, elles peuvent parfois empêcher un site de fonctionner correctement, car elles désactivent les paramètres d’arrière-plan qui permettent au site de vous pister. Si vous faites confiance au site, vous pouvez les désactiver pour ce site spécifique :
- Canvas Blocker
- DuckDuckGo Privacy Essentials
- Ghostery Privacy Adblocker
- PopUpOFF
- Privacy Badger
9. Résumé
Le système informatique le plus sécurisé au monde est celui qui est éteint, non utilisé et non connecté à Internet.
La personne la plus sécurisée est celle qui n’a aucun contact avec le monde extérieur, n’a ni amis ni famille et peut vivre en isolement permanent.
Par conséquent…
Aucun ordinateur ni aucune information personnelle ne sont totalement sécurisés.
10. Vos commentaires
Avez-vous des questions? Avez-vous été escroqué ou piraté? Veuillez partager votre histoire avec nous ainsi que les articles que vous aimeriez lire ici sur Cyber Sai.
Partagez cet article.

Leave a Reply